La autenticación está en el centro de unas API financieras seguras. Dado que nuestra plataforma conecta servicios de contabilidad, facturación, e-commerce, punto de venta y más, es esencial garantizar que cada solicitud proceda de una fuente verificada y de confianza. El software al que nos conectamos utiliza una gran variedad de métodos de autenticación (OAuth 2.0, API keys, usuario/contraseña y esquemas de tokens propietarios). Chift abstrae esa complejidad y gestiona la autenticación de principio a fin para que la activación siga siendo fluida para tus usuarios, a menudo en un solo clic.
Los distintos métodos de autenticación tienen fortalezas, contrapartidas y consideraciones de implementación diferentes. En este artículo repasaremos los enfoques más habituales que utilizamos, destacando cómo funcionan, sus ventajas e inconvenientes y las buenas prácticas para aplicarlos en integraciones reales.
OAuth 2.0
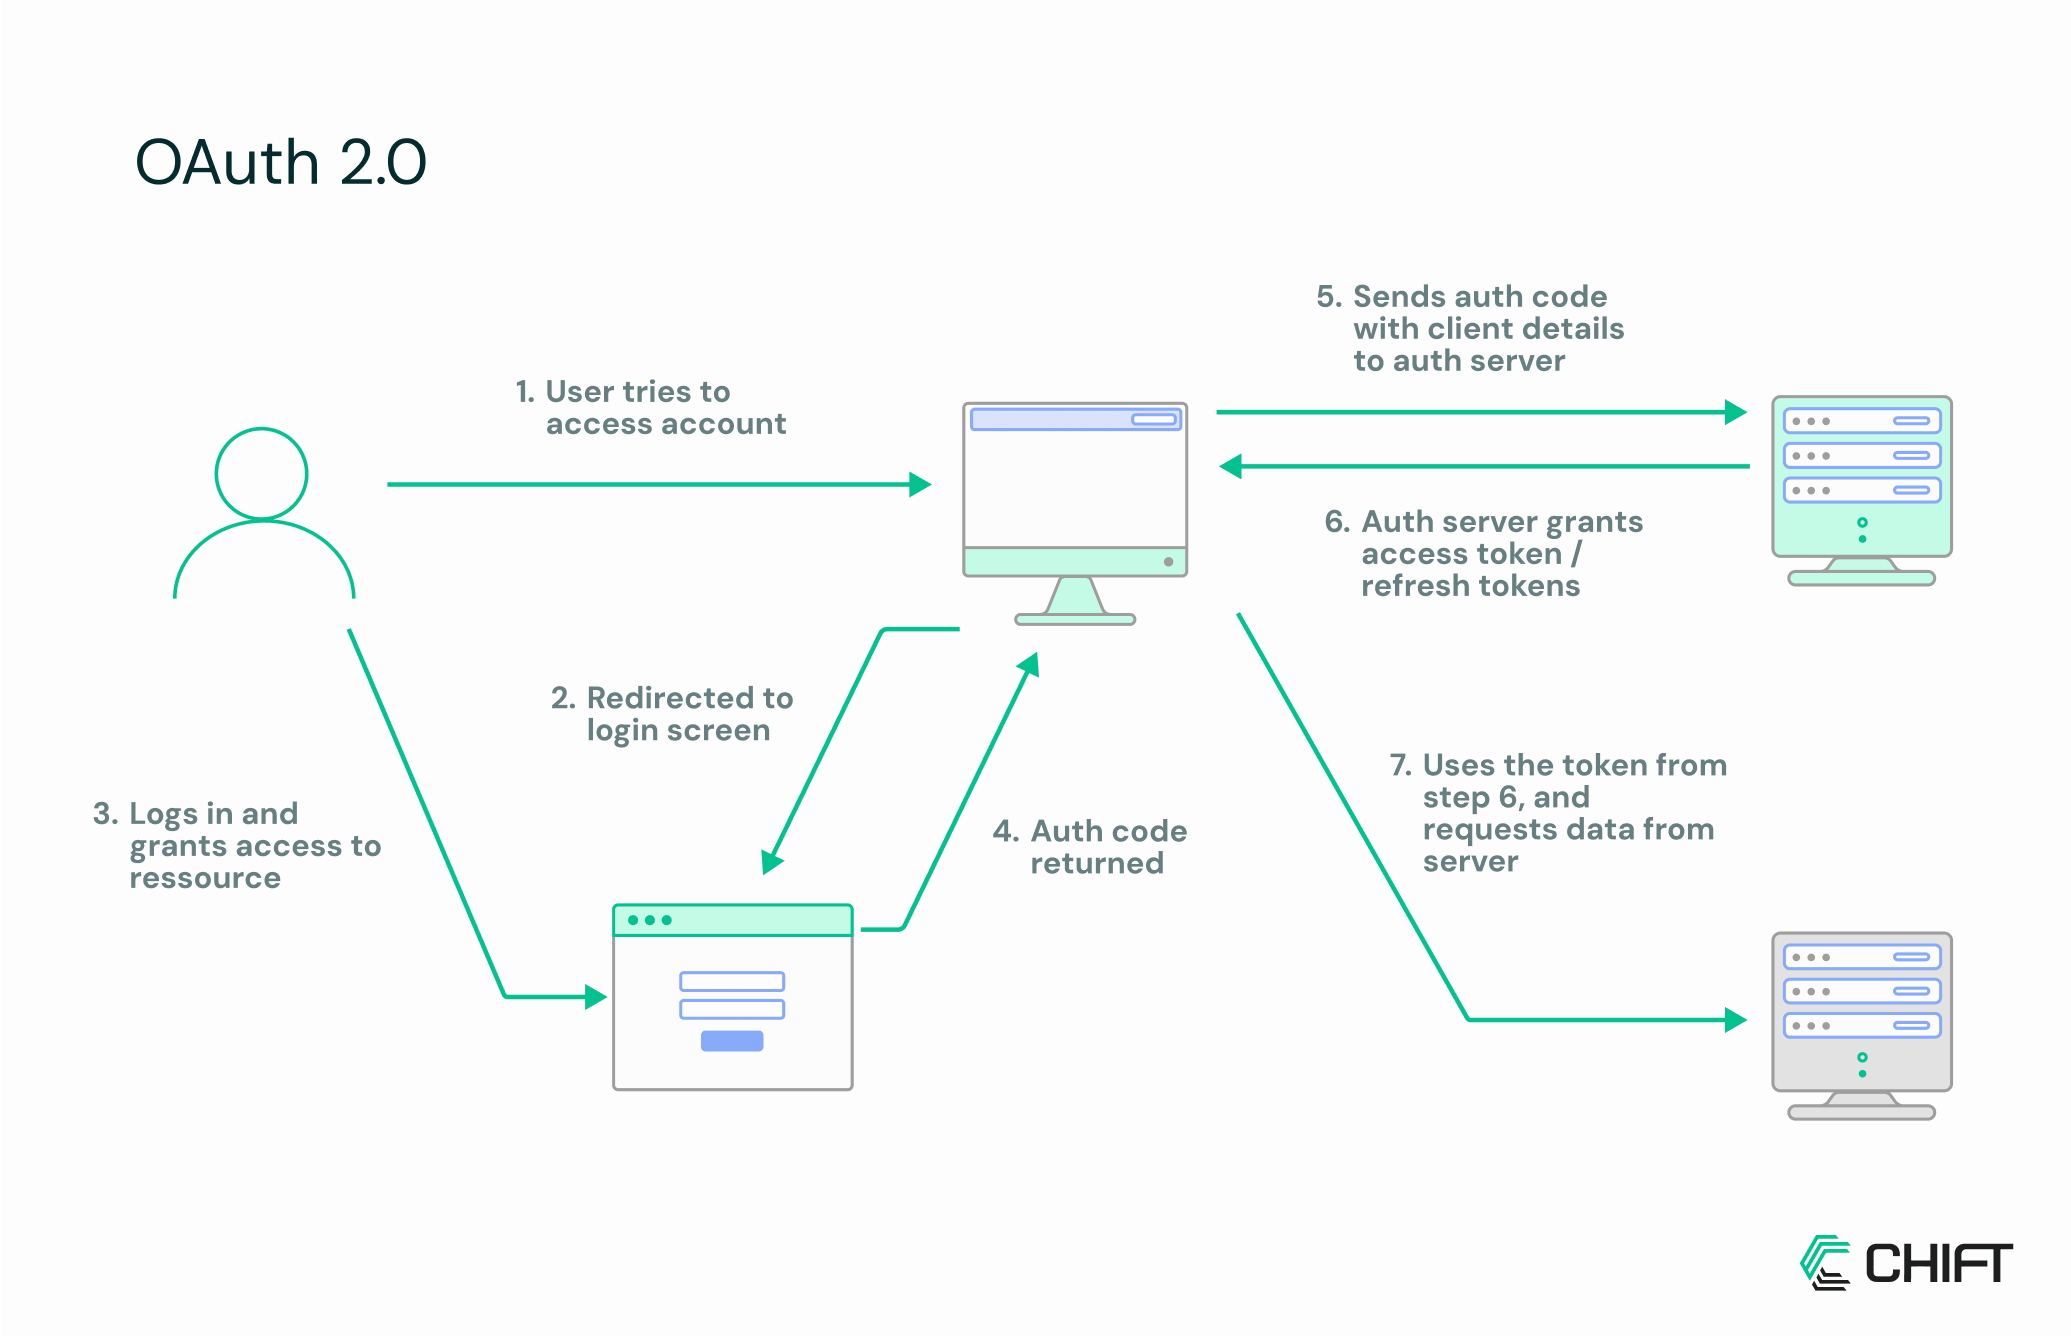
OAuth 2.0 se ha convertido en el estándar del sector para delegar el acceso a las API sin exponer las credenciales del usuario. En lugar de hacer circular un nombre de usuario y una contraseña, el usuario autoriza a una aplicación a actuar en su nombre y recibe un token que representa permisos concretos. Este cambio es especialmente importante en los servicios financieros, donde se intercambian datos sensibles entre muchas plataformas distintas.
En la práctica, OAuth hace que las integraciones sean más seguras y flexibles. Un comerciante puede conectar su tienda de e-commerce a una plataforma de contabilidad, o conceder acceso temporal a un proveedor de pagos, sin entregar nunca sus datos de acceso. El sistema emite tokens con scopes limitados, de modo que cada aplicación solo obtiene el acceso que realmente necesita.
Dicho esto, OAuth todavía no es la opción por defecto en todas partes. Muchas API, incluidas algunas de nuestro ecosistema, aún están dejando atrás métodos más simples como las API keys. Esto significa que los desarrolladores a menudo tienen que manejar una combinación de enfoques, según el proveedor.
Ventajas
- Las credenciales nunca se comparten con aplicaciones de terceros.
- Control granular del acceso mediante scopes.
- Alineado con los estándares de PSD2 y Open Banking.
Inconvenientes
- Más complejo de implementar que las alternativas.
- Los distintos flujos (Authorization code, Client credentials, etc.) pueden resultar confusos.
- Requiere una gestión y rotación seguras de los tokens.
Buenas prácticas
- Mantén los scopes limitados al mínimo necesario.
- Valida las redirect URIs y el parámetro state para prevenir ataques CSRF.
- Almacena los tokens de forma segura y renuévalos únicamente desde un backend de confianza.
Menos keys, más tokens
Las API keys de toda la vida están desapareciendo rápidamente. Cada vez más plataformas financieras, desde la contabilidad hasta el e-commerce, adoptan OAuth 2.0 para ofrecer un acceso basado en tokens y delimitado por scopes, más seguro y más fácil de gestionar para los desarrolladores.
API keys
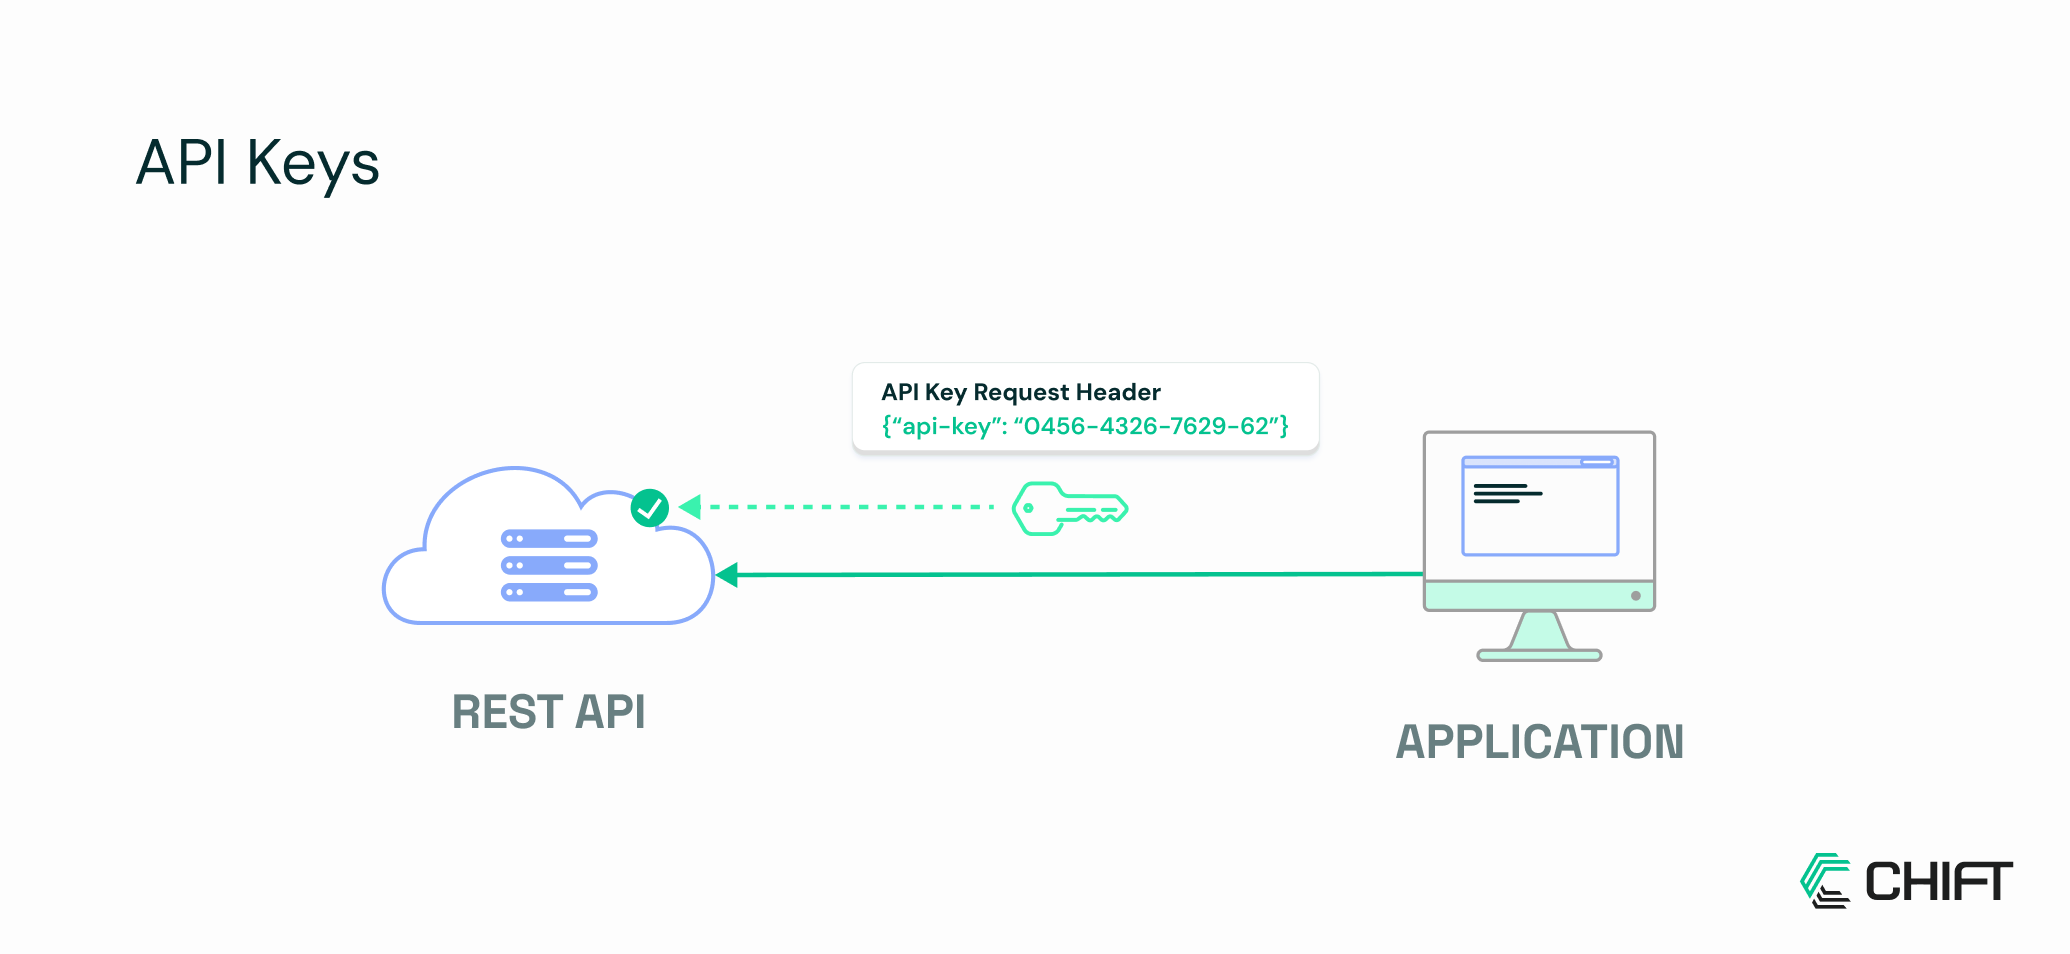
Aunque OAuth 2.0 está al alza, muchas plataformas siguen recurriendo a una autenticación más simple: las API keys. Una cadena única de caracteres que identifica tu aplicación y que actúa como una contraseña, concediendo acceso a la API sin la complejidad de los intercambios de tokens ni de los scopes. Para los desarrolladores, las API keys son fáciles de implementar e integrar, y por eso siguen siendo habituales, sobre todo en interacciones de servidor a servidor o en aplicaciones internas.
Sin embargo, la simplicidad tiene un precio. Las API keys tienen una vida larga y a menudo conceden un acceso amplio, así que si se exponen, cualquiera puede utilizarlas. A diferencia de los tokens de OAuth, no limitan los permisos por sí mismas ni ofrecen acceso delegado, lo que puede hacerlas menos seguras en ecosistemas con múltiples aplicaciones. ¿Quieres saber más sobre las API keys? Consulta este artículo de IBM.
Ventajas
- Muy fáciles de implementar y utilizar.
- No requieren flujos complejos ni gestión de tokens.
- Muy adecuadas para integraciones de servidor a servidor.
Inconvenientes
- Las credenciales son estáticas y pueden utilizarse de forma indebida si se filtran.
- No permiten un control de acceso granular; normalmente es todo o nada.
- Resulta más difícil rotarlas de forma segura sin interrupciones del servicio.
Buenas prácticas
- Limita los permisos asociados a cada key.
- Almacena las keys de forma segura, nunca en código del lado del cliente.
- Rota las keys con regularidad y revoca de inmediato las que estén comprometidas.
- Utiliza variables de entorno o gestores de secretos para almacenarlas.
Manéjalas con cuidado
Las API keys son el pase rápido y sencillo a tu API, pero un descuido y le estás abriendo la puerta a cualquiera. Trátalas como una acreditación VIP: acceso rápido, pero no la pierdas.
Usuario y contraseña
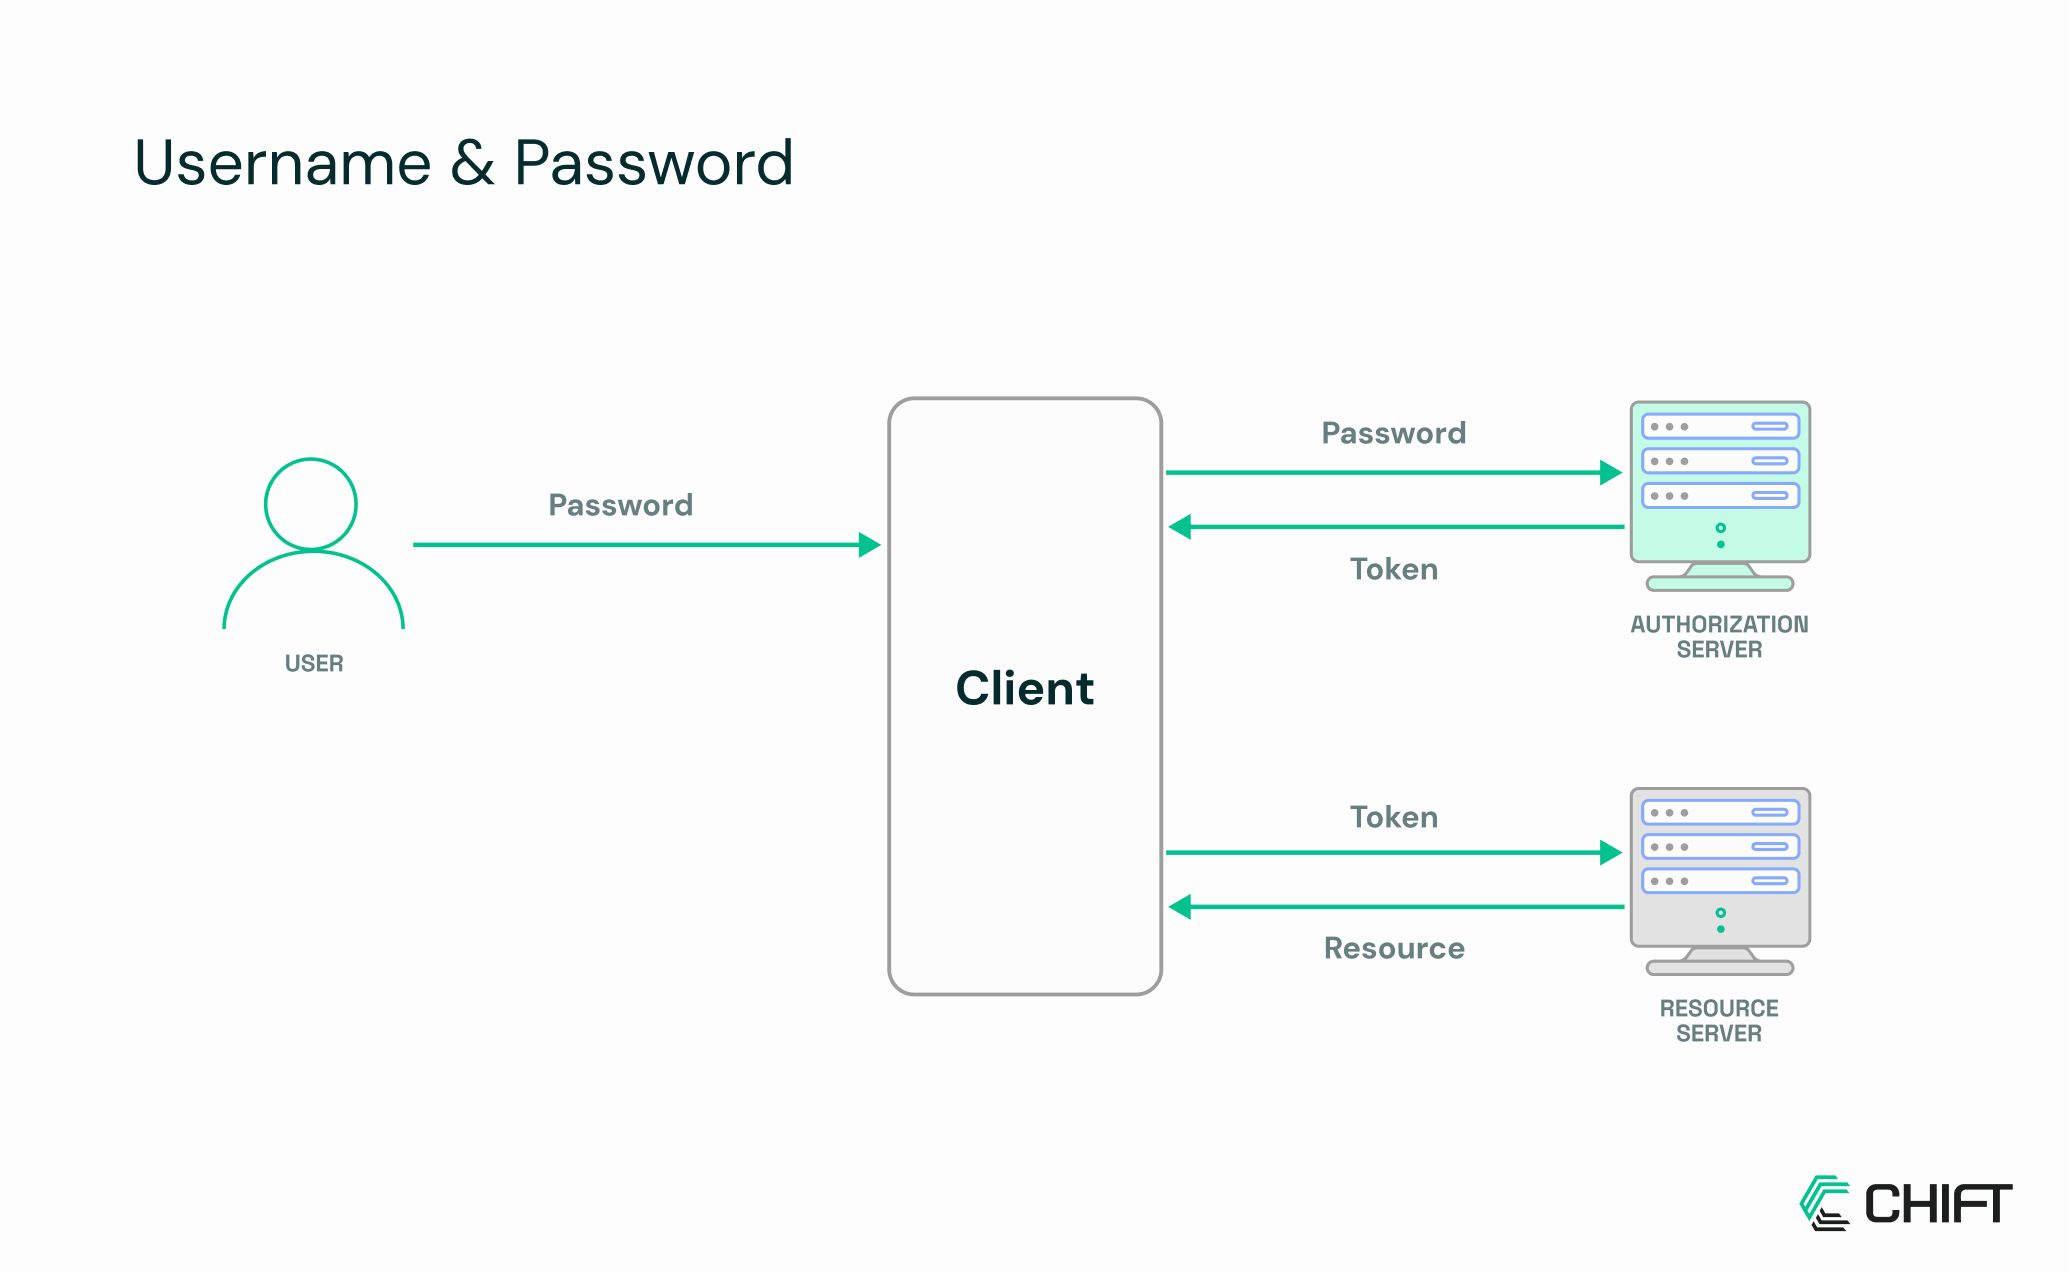
La autenticación con usuario y contraseña es el enfoque clásico: tu aplicación envía directamente las credenciales del usuario a la API para obtener acceso. Es simple, familiar y no requiere gestionar tokens, lo que la hace cómoda para integraciones rápidas o herramientas internas pequeñas. Muchos sistemas heredados y plataformas financieras más pequeñas siguen recurriendo a este método, sobre todo allí donde OAuth o las API keys aún no están implementados.
A diferencia de las API keys o de los tokens de OAuth, las credenciales de usuario y contraseña suelen dar acceso no solo a la API, sino también a la interfaz de usuario del software. Esto puede hacer que las integraciones sean más potentes, pero también más delicadas: cualquier credencial filtrada podría comprometer tanto el acceso programático como el manual. La autenticación multifactor (MFA) puede ayudar a mitigar este riesgo, añadiendo una capa adicional de protección cuando está disponible.
Ventajas
- Simple y ampliamente conocida.
- No requiere gestionar tokens ni keys adicionales.
- Puede dar acceso tanto a la API como a la interfaz.
Inconvenientes
- Las credenciales son muy sensibles y deben gestionarse de forma segura.
- No ofrece acceso granular ni delegado.
- Los cambios frecuentes de contraseña pueden interrumpir las integraciones.
- Sin MFA, una exposición puede comprometer el acceso completo.
Buenas prácticas
- Transmite siempre las credenciales por HTTPS.
- Evita almacenar contraseñas en texto plano; utiliza bóvedas seguras o almacenamiento cifrado.
- Fomenta el uso de contraseñas fuertes y únicas para las cuentas de API.
- Utiliza MFA siempre que esté disponible.
- Reserva el uso de usuario/contraseña para aplicaciones internas de confianza o integraciones heredadas.
La dudosa vía retro
Control total… y lleno de concesiones. Funciona, pero es como confiar en una paloma mensajera para enviar tus solicitudes a la API: tenemos opciones más limpias.
Access tokens y refresh tokens
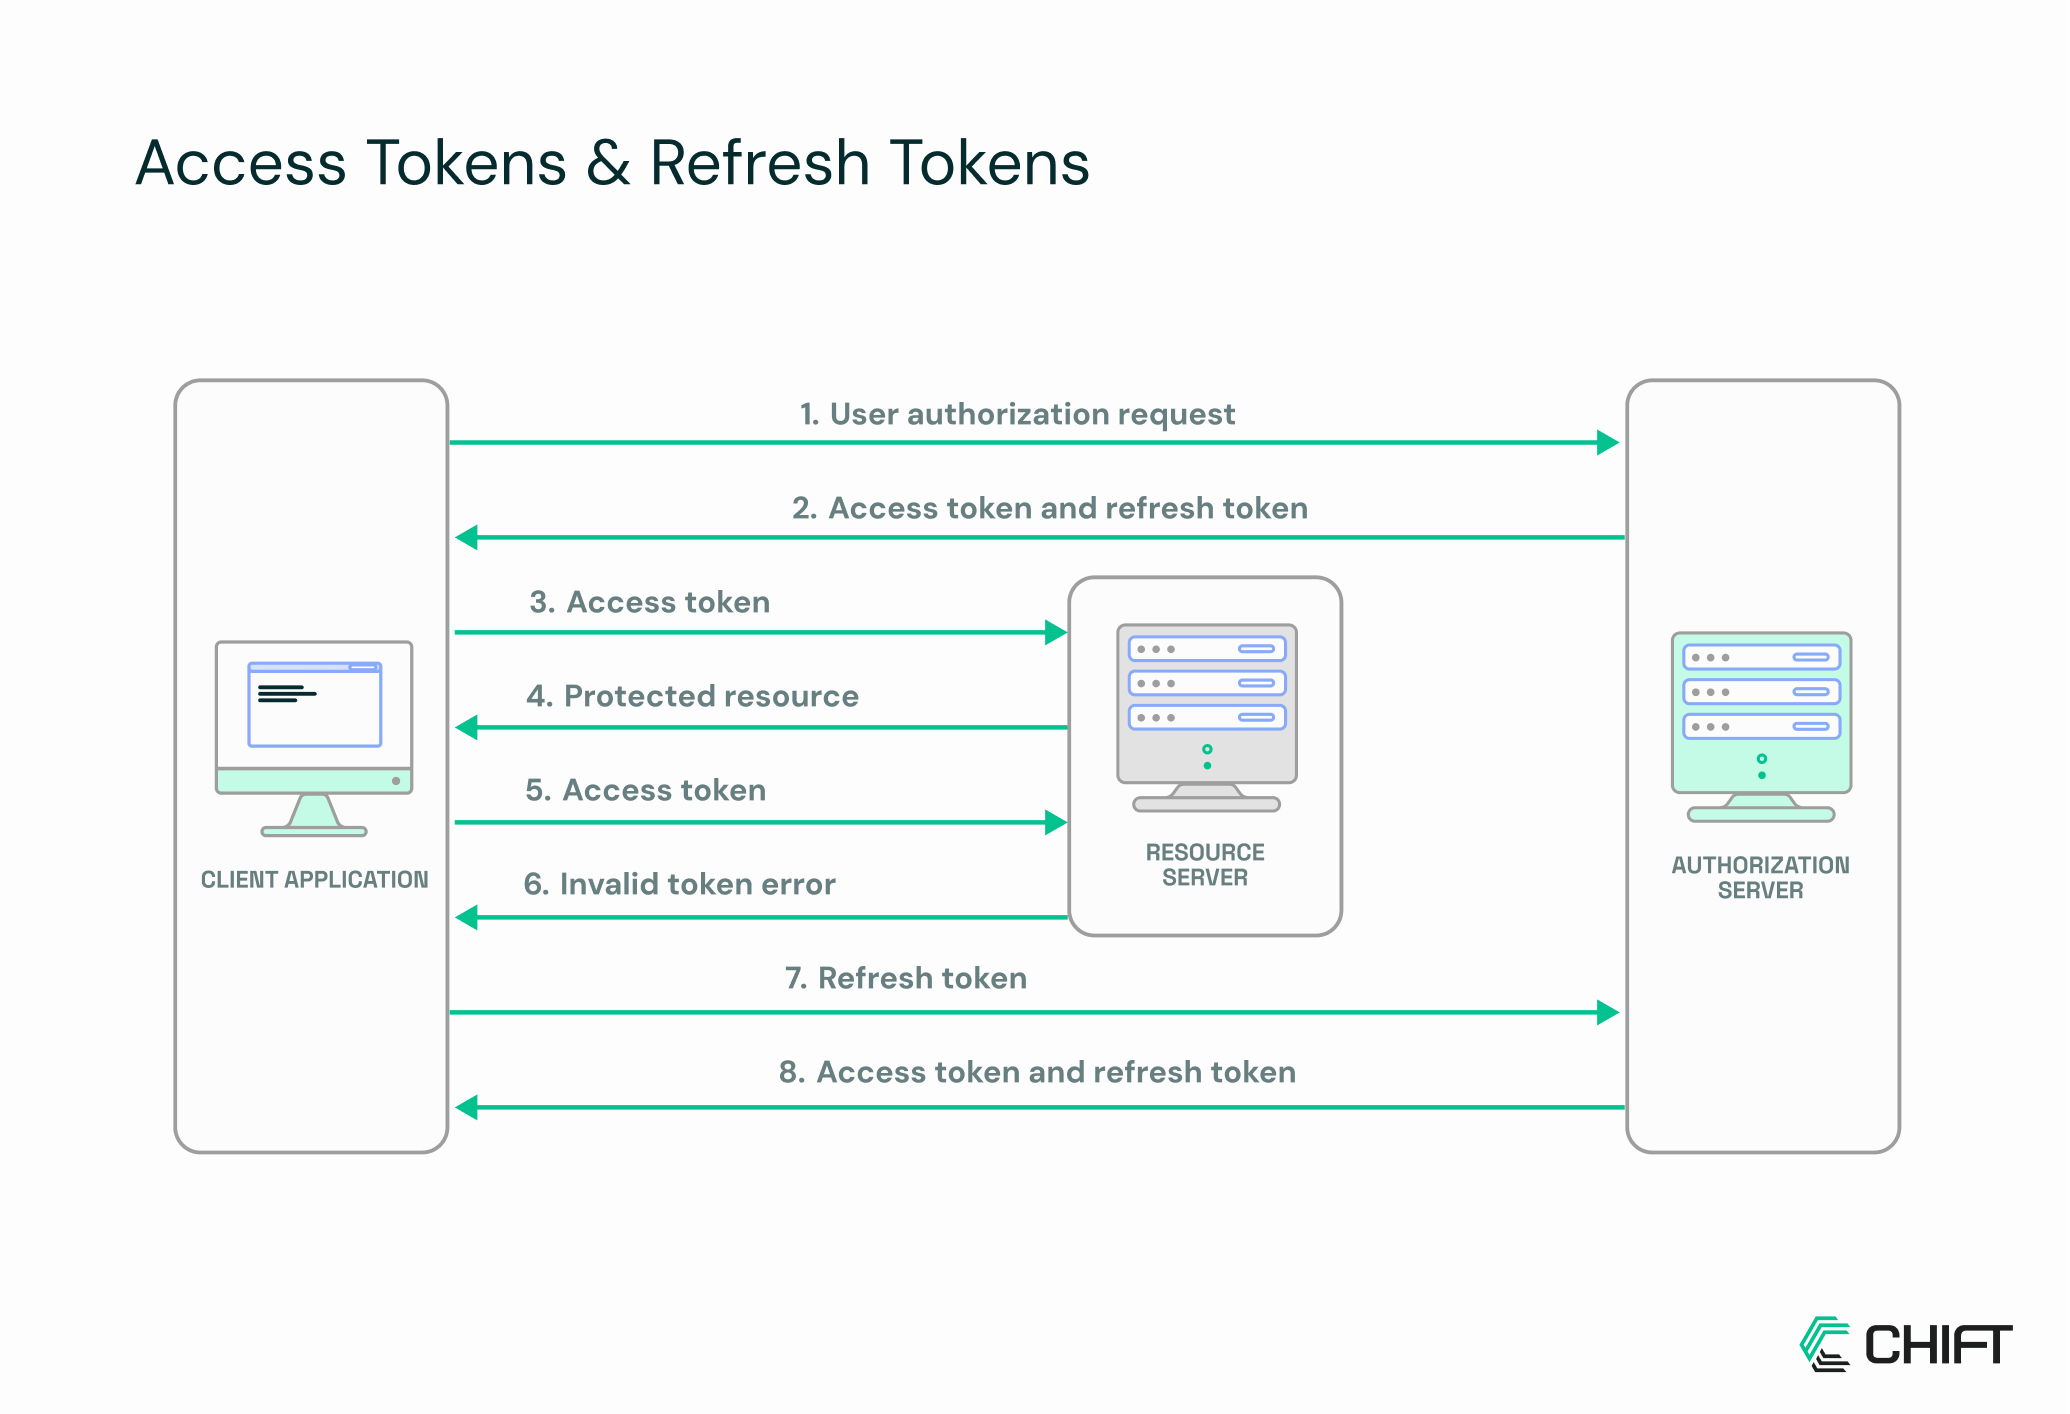
Algunas API siguen un flujo de «OAuth completo» con access tokens y refresh tokens separados, pero en la práctica muchas plataformas financieras y de e-commerce utilizan un enfoque simplificado. Proporcionan un único token de larga duración que tu aplicación usa para solicitar internamente access tokens de corta duración, imitando así a OAuth sin obligar al usuario a iniciar sesión una y otra vez.
Este planteamiento equilibra facilidad de uso y seguridad: los desarrolladores obtienen acceso basado en tokens sin tener que implementar todo el baile de OAuth, mientras que los access tokens de corta duración siguen limitando la exposición en caso de filtración. Para las integraciones, ya sea conectando una tienda online con un software de contabilidad o enlazando un proveedor de pagos, este patrón mantiene todo funcionando con fluidez.
Ventajas
- Más fácil de implementar que los flujos completos de OAuth.
- Sigue beneficiándose de un acceso basado en tokens y delimitado por scopes.
- Reduce la fricción para el usuario frente a los flujos de login clásicos.
Inconvenientes
- Menos estandarizado que OAuth completo; los desarrolladores deben generar los tokens correctamente.
- Los tokens de «refresh» de larga duración requieren un almacenamiento cuidadoso.
- Compatibilidad limitada si en el futuro se migra a OAuth completo.
Buenas prácticas
- Trata el token de larga duración como un refresh token: guárdalo de forma segura en el backend.
- Genera access tokens de corta duración para las llamadas a la API siempre que sea posible.
- Revoca y rota los tokens ante cualquier sospecha de que estén comprometidos.
- Valida los scopes de los tokens con frecuencia.
Discreto y eficaz
Parece un solo token, pero funciona como muchos: los access tokens temporales gestionan tus solicitudes a la API de forma silenciosa y eficiente.
Conclusión
No existe un único método de autenticación que sirva para toda situación. Las API keys son rápidas y sencillas, el usuario/contraseña resulta familiar y los flujos de tokens simplificados son cómodos, pero cada opción tiene sus propias contrapartidas en seguridad, flexibilidad o escalabilidad.
OAuth 2.0 destaca como el camino a seguir para las integraciones financieras modernas: basado en tokens, limitado por scopes y diseñado para proteger las credenciales del usuario manteniendo baja la fricción para los desarrolladores. A medida que las plataformas, desde la contabilidad y el e-commerce hasta los proveedores de pagos, se conectan cada vez más estrechamente, OAuth garantiza conexiones más seguras, más flexibles y preparadas para el futuro.
Si todo esto te parece un quebradero de cabeza que preferirías evitar, Chift normaliza y gestiona la autenticación por ti para que tus usuarios disfruten de una experiencia de activación fluida, a menudo en un solo clic.